 1. Cover Produk
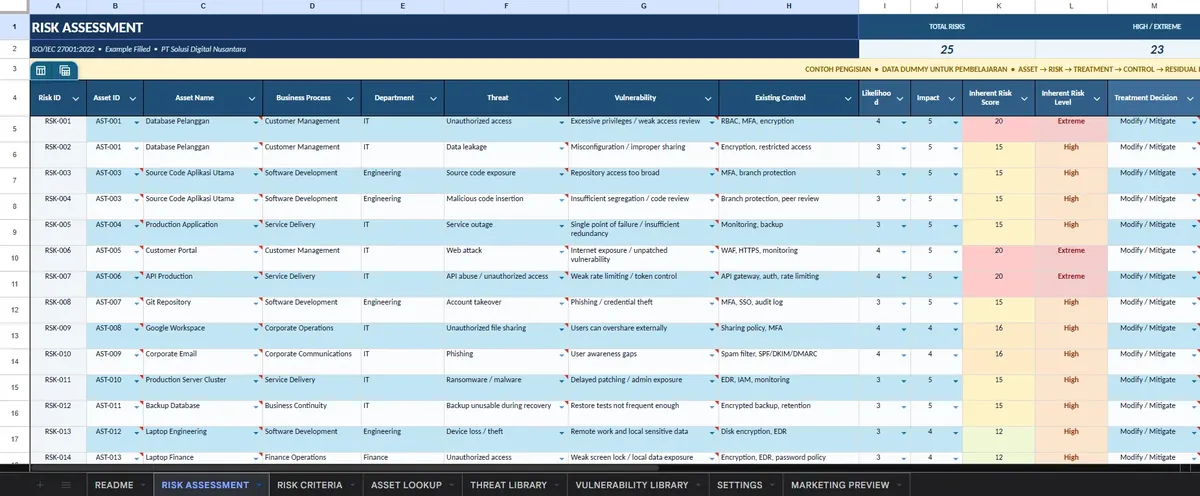 2. Risk Assessment
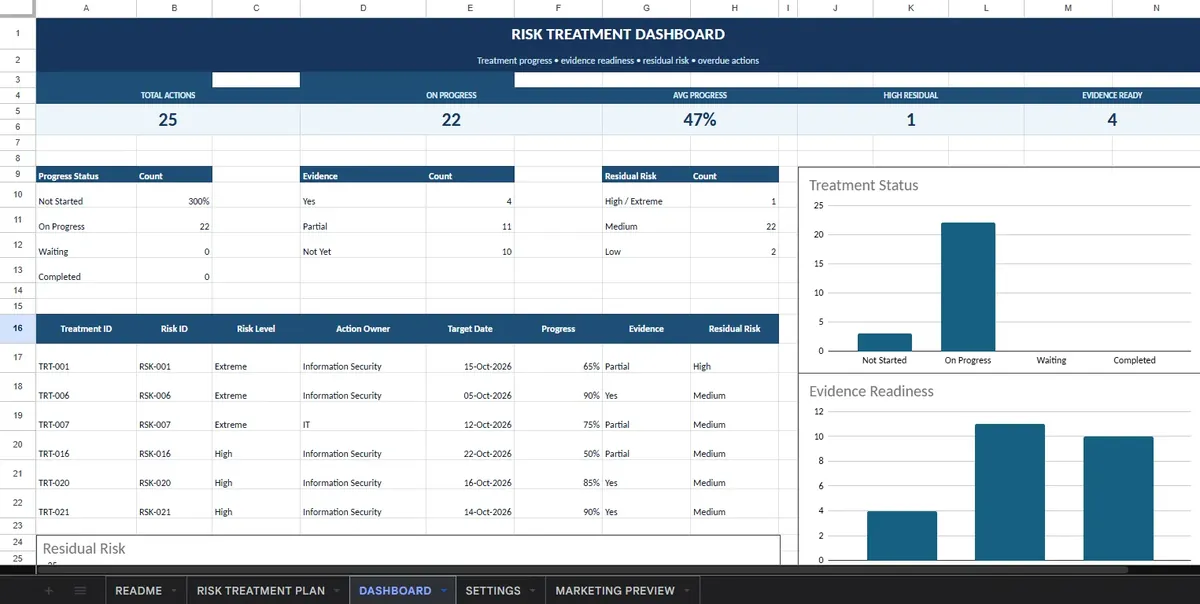 3. Treatment Plan
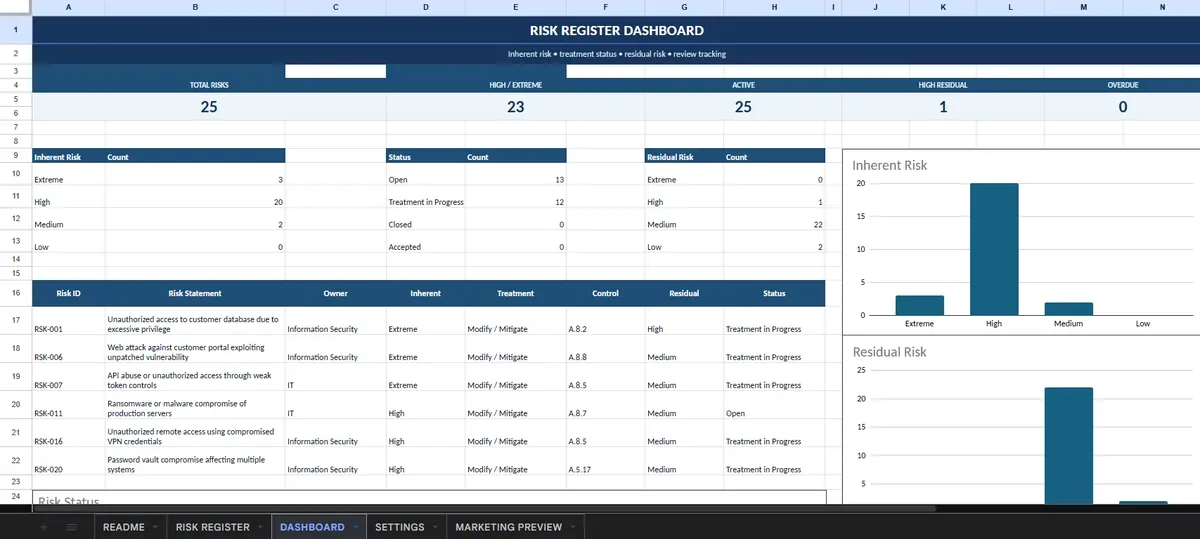 4. Risk Register
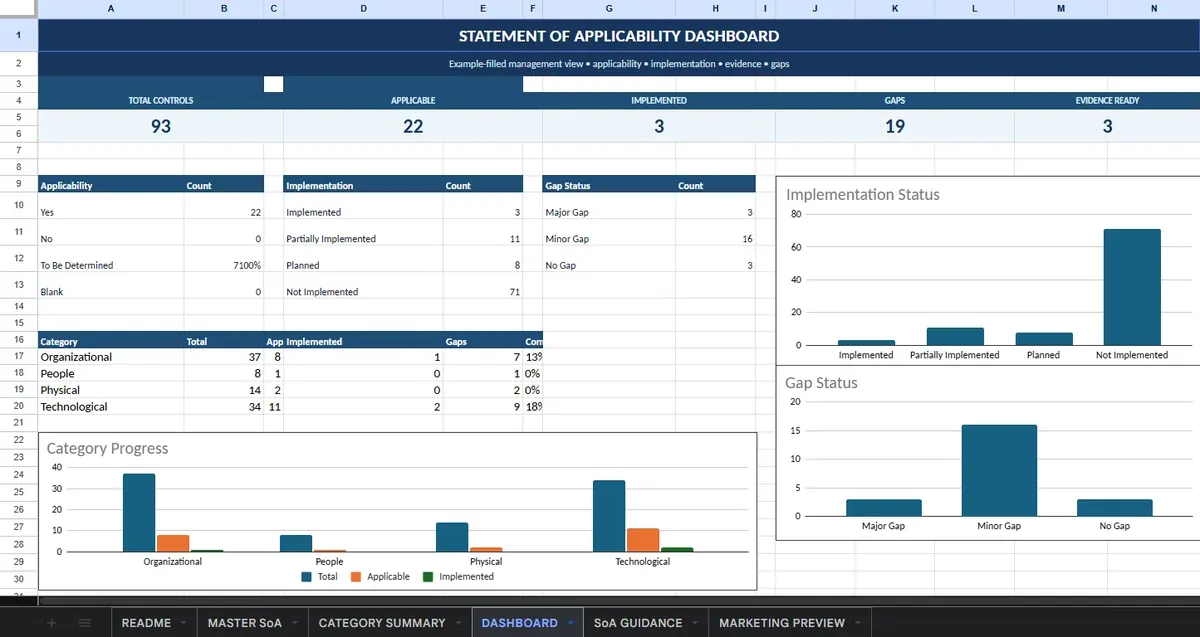 5. SoA Dashboard
File di Paket ini
Bukan sekadar 1 lembar Excel polos. Anda mendapatkan sistem manajemen risiko informasi lengkap yang tersusun rapi dalam 6 folder kerja terstruktur:
Pembaruan Standar ISO/IEC 27001:2022
Pada versi 2022, 114 kontrol lama telah disederhanakan dan diperbarui menjadi 93 kontrol yang dikelompokkan ke dalam 4 tema utama (Annex A.5 sampai A.8). Template ini mencakup seluruh 93 kontrol lengkap beserta 11 kontrol baru:
Tata kelola kebijakan, manajemen aset, hak akses, relasi supplier, dan respons insiden keamanan informasi.
- A.5.7: Threat Intelligence (Kontrol Baru 2022)
- A.5.23: Information Security for Use of Cloud Services (Kontrol Baru 2022)
- A.5.30: ICT Readiness for Business Continuity (Kontrol Baru 2022)
- Kebijakan Keamanan Informasi & Alokasi Peran Tanggung Jawab
Keamanan sumber daya manusia sebelum, saat, dan sesudah masa kerja serta pembinaan kesadaran (*security awareness*).
- Screening & Verifikasi Latar Belakang Karyawan
- Syarat & Ketentuan Perjanjian Kerja dan Perjanjian Kerahasiaan (NDA/Confidentiality)
- Pelatihan & Uji Kesadaran Keamanan Informasi Berkala
- Prosedur Disipliner & Offboarding Karyawan
Perlindungan fisik terhadap fasilitas kantor, ruang server/data center, dan perangkat kerja.
- A.7.4: Physical Security Monitoring (CCTV/Sensor) (Kontrol Baru 2022)
- Perimeter Keamanan Fisik & Kontrol Akses Masuk
- Perlindungan Terhadap Ancaman Fisik dan Lingkungan & Kebijakan Clean Desk and Clear Screen
- Pemusnahan Aman Aset Fisik & Pemeliharaan Perangkat
Proteksi infrastruktur IT, jaringan, endpoint, kriptografi, autentikasi, dan siklus pengembangan software aman.
- A.8.9: Configuration Management (Kontrol Baru 2022)
- A.8.10: Information Deletion (Kontrol Baru 2022)
- A.8.11: Data Masking (Kontrol Baru 2022)
- A.8.12: Data Leakage Prevention (DLP) (Kontrol Baru 2022)
- A.8.16: Monitoring Activities (Kontrol Baru 2022)
- A.8.23: Web Filtering (Kontrol Baru 2022)
- A.8.28: Secure Coding (Kontrol Baru 2022)
Spesifikasi Teknis & Kompatibilitas Dokumen
Rincian teknis format berkas, kompabilitas aplikasi, dan lisensi penggunaan.
| Nama Paket Dokumen | Master Kit Risk Assessment & SoA ISO/IEC 27001:2022 |
|---|---|
| Standar Acuan | ISO/IEC 27001:2022 (Pembaruan Terbaru) & ISO/IEC 27002:2022 |
| Format File | .XLSX (Microsoft Excel), .PDF (Panduan Praktis) |
| Kompatibilitas Software | Microsoft Excel 2016, 2019, 2021, Office 365, Google Sheets, LibreOffice Calc |
| Proteksi / Password | Tidak ada proteksi. 100% Full Unlocked & Editable |
| Kebutuhan Macro / VBA | Bebas Macro (Menggunakan formula Excel murni, aman dari peringatan antivirus) |
| Metodologi Risiko | 5x5 Risk Matrix (Likelihood x Consequence/Impact) berstandar ISO 31000 |
| Jumlah Kontrol Annex A | Lengkap 93 Kontrol (A.5 Organisational, A.6 People, A.7 Physical, A.8 Technological) |
| Ukuran File Unduhan | ± 6.8 MB (Format ZIP terkompresi rapi) |
| Metode Pengiriman | ⚡ Unduh Instan Otomatis setelah pembayaran via Email & Google Drive |
Pertanyaan yang Sering Diajukan (FAQ)
Jawaban seputar sertifikasi ISO 27001, cara pengisian, dan validitas dokumen.
1. Apakah template ini sudah disesuaikan dengan klausul audit ISO 27001:2022?
Ya, 100%. Template ini mengacu pada ISO/IEC 27001:2022, menggantikan struktur 114 kontrol versi 2013 menjadi 93 kontrol Annex A, termasuk dengan 11 kontrol baru (Threat Intelligence, Cloud Services, DLP, Secure Coding, dll).
2. Apakah template ini bisa lolos audit Stage 1 dan Stage 2 auditor eksternal?
Format Risk Assessment, Risk Register, Risk Treatment Plan (RTP), dan SoA ini telah dirancang mengikuti metodologi yang biasa dievaluasi oleh lembaga sertifikasi seperti BSI, TUV, Sucofindo, SGS, dan Lloyd's Register. Kolom justifikasi inklusi/eksklusi kontrol dan pelacakan bukti (*evidence*) sudah tersedia lengkap.
3. Bagaimana jika saya awam dalam mengisi Risk Assessment ISO 27001?
Jangan khawatir. Di dalam folder 05 — CONTOH PENGISIAN, kami menyertakan contoh riil dokumen
yang sudah terisi penuh untuk studi kasus perusahaan teknologi, lengkap dengan contoh penilaian aset,
kalkulasi skor risiko, dan mitigasi RTP. Anda juga mendapatkan panduan PDF langkah demi langkah.
4. Bagaimana cara saya menerima file setelah melakukan pembelian?
Sistem kami mengirimkan tautan download langsung ke email Anda dan Google Drive secara instan dalam hitungan detik setelah pembayaran dikonfirmasi.
5. Jika ada kendala hubungi kemana?
Anda dapat menghubungi Customer Service resmi kami melalui WhatsApp di +62 881-0802-66771.
Ulasan yang Terverifikasi
Pengalaman nyata dari CISO, Auditor Internal, dan Praktisi Keamanan Informasi di Indonesia.
"Sangat membantu proses transisi dari ISO 27001:2013 ke 2022 di kantor kami. 93 kontrol Annex A sudah lengkap dipetakan dengan kolom justifikasi yang rapi. Auditor eksternal kami memuji struktur SoA dan Risk Treatment Plan yang rapi."
"Rumus Risk Matrix 5x5-nya otomatis dan tanpa macro VBA yang aneh-aneh. Saya bisa buka di Google Sheets bareng tim klien tanpa error formula sama sekali. Hemat puluhan jam kerja bikin template dari nol!"
"Folder contoh pengisian riil-nya luar biasa membantu. Banyak yang jualan template cuma kasih format kosong bingung ngisinya, tapi di Temuan ini ada studi kasus perusahaan tech yang bisa dicontek langsung."
"Dashboard ISMS-nya siap dipresentasikan langsung ke level Direksi dan Board of Management. Visual indikator warnanya clean dan profesional. Sangat recommended!"